

Ciao, sono Ale.
In ogni team di sicurezza arriva il momento in cui un alert che si accende sull’infrastruttura di un cliente può rappresentare un’emergenza e richiedere azioni urgenti, qualcuno deve decidere come guidare il referente del cliente e il suo team.
Molti preferiscono lavorare in background e non essere i “front man” in queste circostanze.
Filippo Piconese, invece, non si tirava indietro già da tirocinante, quando è entrato in IPway nel 2020. Oggi è responsabile dei servizi gestiti e, da gennaio 2026, CISO dell’azienda: un ruolo delicato, perché se proteggi gli altri per mestiere non hai margini di errore in casa tua.
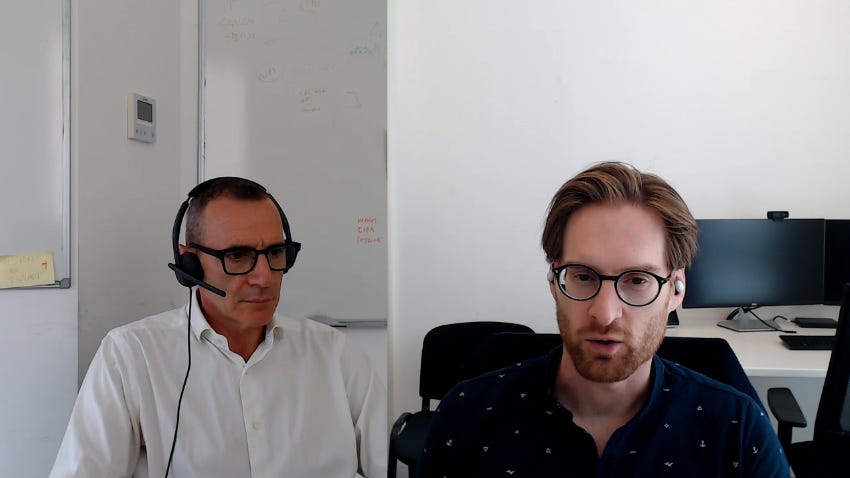
Ho voluto intervistarlo per avere proprio la prospettiva tecnica di un CISO che supporta il lavoro di altri CISO.
Abbiamo parlato di Defense in Depth, di come si rimettono in ordine le regole firewall ereditate da una rete distribuita, dei nostri Lab e di cosa serve a un giovane talento per crescere in fretta nel settore della cybersecurity.
Ecco cosa ci siamo detti.
Sul tuo profilo LinkedIn racconti un passaggio preciso: dalla caccia alla singola vulnerabilità a una gestione olistica della sicurezza. Nell’operatività di tutti i giorni cosa significa?
Si chiama Defense in Depth. Si costruiscono più livelli di sicurezza, uno sopra l’altro. L’obiettivo è smettere di rincorrere la singola vulnerabilità e avere un ecosistema già pronto per il giorno in cui quella vulnerabilità verrà sfruttata da uno 0-day. Lo scenario che si sta concretizzando con gli attacchi AI, tra l’altro.
In pratica significa avere diversi strati e tipi di difese. Quando arriva un attacco, o un’azione malevola dall’interno, il percorso per la sua riuscita è interrotto in più punti che lo fermano o lo rendono più facilmente rilevabile. Il tutto su sistemi di difesa costruiti sul least privilege: ogni utente e ogni sistema accede al minimo indispensabile, così si circoscrivono i danni anche in caso di errori, perdite di credenziali o cattive intenzioni degli utenti.
Da gennaio sei CISO di IPway e il CISO di un’azienda che vende cybersecurity non ha margini di errore, prima di tutto per una questione di reputazione. Da dove parti quando fissi le priorità?
La prima, come dici a volte anche tu, è rompere le scatole ai colleghi. È anche la più divertente!
Scherzi a parte, la priorità numero uno è che l’azienda possa continuare a erogare servizi senza interruzioni. Tutto il resto discende da lì: come sono gestiti gli accessi delle persone ai sistemi, come sono protetti i sistemi stessi a partire da segmentazione e segregazione, e poi la protezione dei singoli endpoint.
C’è un punto che per me è tra i più delicati: l’adozione di nuove tecnologie. In un’azienda snella gli strumenti nuovi arrivano spesso, perché danno velocità. Quella velocità va accompagnata, altrimenti diventa esposizione al rischio.
Infine la parte normativa. C’è la ISO 27001, a cui siamo già soggetti, e con ogni probabilità dal prossimo anno rientreremo anche nel perimetro della NIS2. Anche a livello di compliance è fondamentale che le procedure siano corrette, ma soprattutto seguite.
Una cosa importante che ho realizzato è che quando diventi CISO, e quindi una figura vicina al board, ti accorgi che l’obiettivo è tecnico solo in parte. Il tuo compito primario è permettere all’azienda di continuare a operare senza fermi e senza troppe frizioni.
Parli ogni giorno con i CISO dei nostri clienti, che nella maggioranza dei casi lavorano in aziende di dimensioni ben più estese. Che vantaggi ti dà fare il loro stesso mestiere?
Conta moltissimo, ed è estremamente comodo, ma a rafforzare la possibilità di parlare tra pari con CIO e CISO di aziende di svariati ordini di grandezza più grandi ha contribuito soprattutto la certificazione CISSP.
Mi ha dato un approccio più formale alla sicurezza, la capacità di guardarla da più angolazioni e di prendere decisioni con un taglio più manageriale.
Quando un CISO mi racconta le sue esigenze capisco il suo punto di vista e individuo più facilmente le aree di intervento per la sua organizzazione.
Non mi nascondo, chi lavora dalla mia parte del tavolo ha un interesse a proporre una tecnologia. Il mio lavoro è di tenere sempre insieme questo interesse a un approccio consulenziale, per arrivare a qualcosa che porti reale valore al cliente e che massimizzi l’investimento. Poi, spesso, siamo direttamente noi a gestire le infrastrutture e le architetture ben progettate ci permettono di farlo con minor effort.
E devo dire che mi diverto parecchio.
Quando un’azienda porta 40 o 50 firewall distribuiti nel mondo su un’architettura SASE, eredita anni di regole stratificate. È un lavoro che segui in prima persona, e per cui hai costruito degli strumenti ad hoc. Da dove si comincia?
Dalla migrazione vera e propria. Bisogna portare regole e policy di tutti quei firewall nella nuova infrastruttura, e conviene cogliere l’occasione per ottimizzarle, eliminando le regole doppie e gestendo le casistiche particolari. Per questo abbiamo sviluppato uno strumento di migrazione che legge i file di configurazione dei firewall e genera le regole da importare nell’architettura SASE.
Poi c’è la seconda fase, importante quanto la prima: quando un patrimonio è così distribuito, tra sedi e firewall diversi, nel tempo le configurazioni si disallineano.
In architetture distribuite di quelle dimensioni le regole tendono a essere troppo permissive. Posso dire che finora è capitato in ogni migrazione che ho gestito, senza eccezioni.
Possono essere regole di test mai più toccate, un po’ di negligenza, o un lavoro mai concluso del tutto da admin che nel frattempo hanno lasciato l’azienda, scelte prese da personale di filiali con un certo grado di autonomia.
Per restringere quel traffico abbiamo creato il nostro tool, lo chiamiamo “Rule Maker”. Prende i dati che passano nell’architettura SASE, ma funziona anche con altre tecnologie, e genera regole costruite sul traffico reale osservato. Le regole si validano e si importano nella piattaforma. Grazie a questo strumento, il lavoro che prima richiedeva due o tre mesi oggi riusciamo a consegnarlo anche in una settimana.
Inoltre ci permette di uniformare la qualità del nostro lavoro, perché la logica del tool è identica per tutti quelli che lo usano: poi ognuno può rifinire, ma il livello di partenza è alto anche per chi ha meno esperienza.
Sfruttiamo gli strumenti di integrazione standard via API. Su Cato abbiamo costruito il Cato Policy Checker. Inserisci sorgenti e destinazioni e ti dice quali regole firewall matchano quel traffico e su quali porte. Serve anche per l’auditing, per scovare regole troppo permissive o regole che non verranno mai applicate perché sopra ce n’è una più larga che le contiene. Sono controlli che facciamo con regolarità, per avere configurazioni pulite e allineate alle policy e che con questo strumento diventano immediati.
Tool di migrazione: legge le configurazioni di decine di firewall e genera le regole per l’architettura SASE
Firewall Rule Maker: ricava le regole dal traffico reale osservato, indipendentemente dalla tecnologia sorgente. Il lavoro passa da 3 mesi a 1 settimana
Cato Policy Checker: verifica quali regole matchano un flusso e individua quelle troppo permissive o che non verranno mai applicate
Si parla tanto di SASE, ma vederlo in azione è un’altra cosa. Nei nostri Lab guidi proprio la parte pratica legata alla tecnologia CATO: cosa succede in quelle tre ore?
È un’esperienza formativa pensata per clienti e prospect, anche per chi oggi lavora con altre tecnologie. Online si parla tanto di SASE, ma leggendo solo la documentazione si rischia di capirlo solamente a livello astratto e di non capire la differenza tra chi lo fa davvero e chi ha solo messo l’etichetta.
Nei Lab uniamo teoria e pratica: dopo tre ore hai un’idea solida di cosa potresti fare con quella tecnologia, e magari trovi la strada per risolvere use case rimasti aperti da anni, per i quali non avevi mai trovato una soluzione unica.
Diciamo che oltre a mettere le mani sulla tecnologia, è un workshop che aiuta a unire i puntini sui problemi latenti della tua azienda.
E poi c’è il networking. Ci sono sempre le pastarelle di Sorarù, si mangia, ci si diverte e si parla tra tecnici, perché è un laboratorio hands-on che attrae principalmente profili di questo tipo, perciò molto spesso diventa un’ottima occasione di scambio tra nerd.
Se dovessi scegliere un aspetto sottovalutato del SASE, io direi la visibilità: con una rete distribuita nel mondo ho a portata di console qualunque evento di rete e di sicurezza, compreso quello che fanno gli utenti in sede o da remoto. Tu cosa diresti?
Per me la forza non sta in una singola funzione, ma nel fatto che risolve moltissimi use case, anche piccoli, per i quali prima le aziende erano costrette ad avere tecnologie diverse.
Oggi con una sola piattaforma gestisci in modo univoco le policy firewall e di networking, la sicurezza delle applicazioni SaaS, l’accesso al Cloud e i problemi di connettività, gli utenti ZTNA e il controllo della rete locale dello stabilimento dall’altra parte del mondo.
Tieni insieme sicurezza e rete di tutto il tuo perimetro in modo semplice, e l’IT interno non impazzisce ogni volta che deve analizzare un problema e capire dove si trova.
Un next-gen firewall fa il next-gen firewall. Qui metti insieme funzioni che altrimenti richiederebbero tre o quattro tecnologie, e alla fine risparmi tempo e denaro e guadagni in agilità e competitività.
Chi guida un team fatica a trovare profili cyber già pronti. Tu sei entrato da tirocinante nel 2020, e un profilo come il tuo avrebbe potuto puntare ai grandi gruppi internazionali, dove però i tempi di maturazione sono molto più lunghi. Cosa ti ha fatto crescere così in fretta?
È un mix. Serve un ambiente che ti lasci lo spazio per eccellere e per mettere la tua iniziativa a disposizione dell’azienda. Dall’altra parte devi essere una persona molto ambiziosa per sfruttare quello spazio al 100%.
Già durante il tirocinio non mi tiravo indietro quando c’era da prendersi responsabilità su clienti con alert di sicurezza aperti e l’infrastruttura in gioco.
Sono situazioni in cui chi non ha quella spinta preferisce non esporsi. Non si prende la responsabilità di dire “questo è un falso positivo” oppure “questa è una minaccia reale da indagare”, e tanto meno va dal CEO del cliente a dirgli che ha un problema di sicurezza da risolvere.
La fortuna, forse, è che il mio mestiere mi piace molto. Sono sempre stato curioso e con una gran voglia di imparare. L’azienda mi ha dato i mezzi, io ho approfondito per passione nel mio tempo libero, e quello che imparavo a casa potevo implementarlo subito sul lavoro. Questo di sicuro ha raddoppiato la mia velocità di crescita.
Le minacce di cybersecurity stanno cambiando e non si può pretendere che basti fare quello che si faceva fino a ieri.
Gli attaccanti sono più veloci, più astuti, ma soprattutto sfruttano superfici di attacco che fino a pochi anni fa non esistevano.
Avere un professionista come Filippo alla guida sia della sicurezza interna sia di quella dei nostri clienti trasmette fiducia, perché ho sempre la certezza che uno come lui non si sta sedendo sugli allori, anzi, in ogni momento libero sta già preparando il nuovo strumento interno con cui migliorare l’efficacia e la velocità dei nostri servizi.
Strumenti che per noi sono un doppio valore aggiunto, perché, oltre a usarli internamente, li mettiamo a disposizione dei nostri clienti. Insomma, non siamo gelosi di quello che sviluppiamo internamente in pieno spirito di collaborazione che ci distingue.
Ringrazio Filippo per il tempo e per aver raccontato senza filtri il lavoro di un CISO che la sicurezza la fa per sé e per gli altri.
Alla prossima,
Ale
Alcune cose che, se ti va, possiamo fare insieme:
Lab 1 ottobre — tre ore mani in pasta su Extreme Networks e Cato Networks: un’occasione da non perdere se stai valutando nuove soluzioni tecniche.
Condividiamo — se hai un progetto che vuoi condividere con me o cerchi confronto su un argomento specifico.
Restiamo in contatto — ogni settimana condivido sul mio profilo LinkedIn insight legati alla tecnologia e soprattutto al suo impatto sul business.